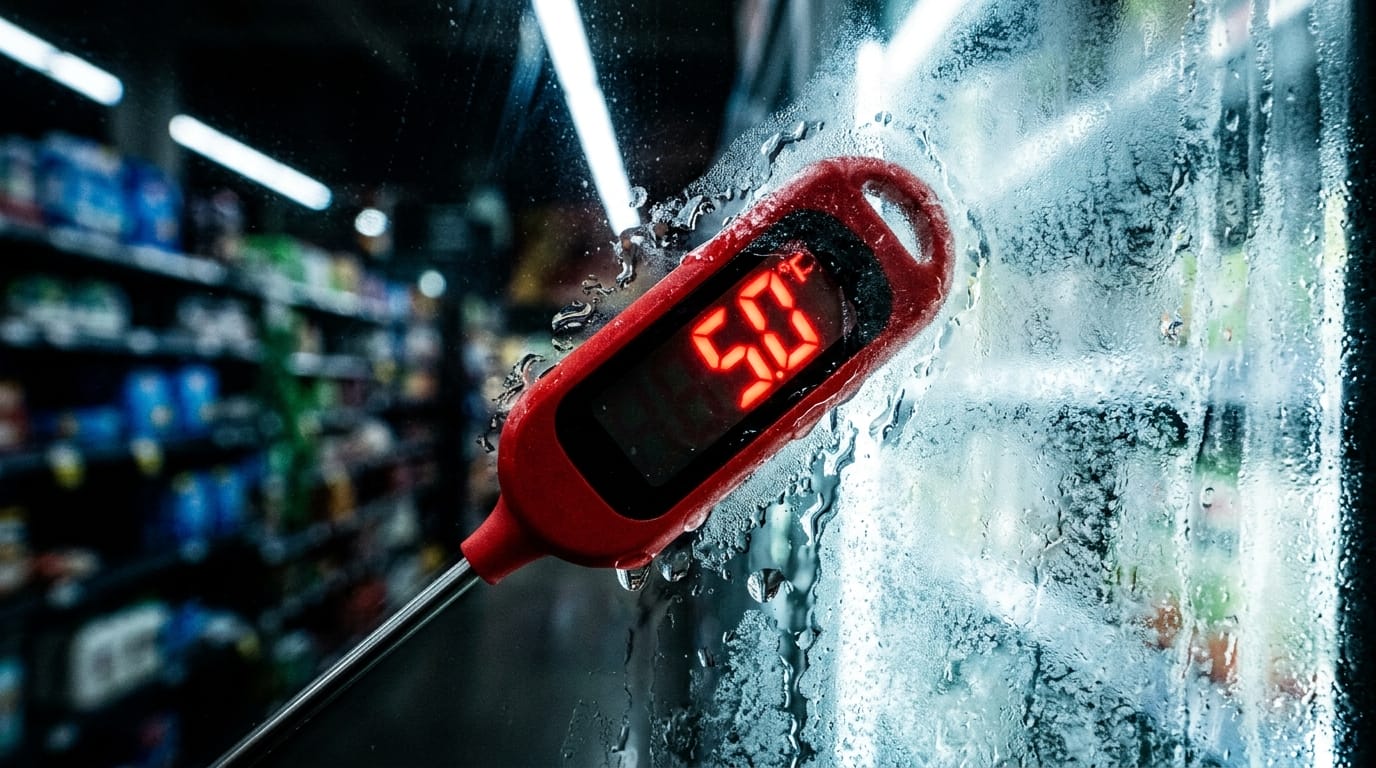
Hacker kulkas supermarket di Prancis memaksa unit pendingin di sekitar 700 dari 10.000 gerai memanas hingga 50 derajat Celsius selama enam jam pada malam 11-12 Oktober 2026. Kerugian yang ditaksir CEO Intermarché Thierry Cotillard mencapai puluhan juta euro dalam sehari.
Sebelum fajar, udara di lorong produk segar menghangat. Display daging dan susu terus menyala pada suhu yang tak masuk akal untuk freezer. Enam jam berlalu sebelum pegawai toko menyadari ada yang salah. Serangan ini tidak mengambil data pengguna. Yang diambil adalah suhu.
Angka yang Berbicara: 700 Toko dari 10.000 Terdampak
Menteri Keuangan Prancis Roland Lescure memakai angka 700 dari total 10.000 supermarket saat bicara soal cakupan serangan. Pasokan pangan negara itu disebut tidak terancam. Lescure menilai serangan ini “menyentuh jantung keamanan pangan” sekaligus jadi wake-up call.
Per gerai, angkanya bervariasi:
| Jaringan | Toko Terdampak | Catatan |
|---|---|---|
| Intermarché & Netto (Les Mousquetaires) | ~180 toko | Hingga 300 ditargetkan (AFP); 100 toko lain diputus preventif dari internet |
| Coopérative U (Hyper U, Super U, U Express) | ~100 gerai | CEO Dominique Schelcher konfirmasi via LinkedIn |
| Carrefour | Sejumlah gerai | Angka pasti belum resmi diumumkan |
| Monoprix | Sejumlah gerai | Angka pasti belum resmi diumumkan |
| Leclerc | Sejumlah gerai | Terkonfirmasi terdampak |
| Total Prancis | ~700 dari 10.000 toko | Data Menteri Keuangan Roland Lescure |
Kerugian membesar cepat. Laporan awal menyebut sekitar €300.000. Les Mousquetaires lalu menyebut “several million euros” untuk sekitar 180 gerainya, sementara Cotillard memperkirakan puluhan juta euro untuk skala nasional dalam sehari. Al Jazeera dan France24 melaporkan kebakaran di sejumlah toko. Les Mousquetaires menegaskan yang muncul di gerainya hanya asap, tanpa kebakaran. Stok segar dan beku yang harus dibuang menambah hitungannya. Sebagian polis asuransi bahkan dilaporkan tidak mencakup insiden seperti ini.
Sistem Defrost yang Dibajak Hacker Kulkas Supermarket
Modusnya berbeda dari peretasan kartu kredit atau kebocoran database. Yang dibobol adalah controller pendingin buatan Danfoss yang tersambung ke internet. Controller jenis ini mengatur suhu seluruh lorong pendingin dari satu panel, dan teknisi memang mengaksesnya dari jarak jauh untuk perawatan.
Di sinilah titik lemahnya. Claroty Team82 mempublikasikan tiga celah di platform Danfoss AK-SM 800A pada Agustus 2026: autentikasi yang bisa dilewati lewat mekanisme “code-of-the-day” (CVE-2025-41450), perintah sistem yang bisa dieksekusi dari jarak jauh (CVE-2025-41451), dan injeksi konfigurasi Nginx (CVE-2025-41452). Satu penelusuran Shodan dan Censys menemukan 2.765 unit yang terekspos langsung di internet. Patch-nya bahkan sudah tersedia lewat firmware R4.3.1. (Claroty Team82)
Situasi di lapangan justru berbeda. CERT-FR, agensi siber Prancis, menerbitkan advisory CERTFR-2026-ALE-012 yang menyebut kompromi masif pada seri Danfoss AK-SM dan AK-SC, serta controller Copeland XWEB dan Dixell XWEB. Perangkat end-of-life yang tidak pernah menerima patch disebut hampir pasti akan dikompromikan, dan reset pabrik dinilai tidak cukup karena sisa jejak kompromi bisa bertahan. (CERT-FR)
Mekanisme serangannya sederhana. Menurut La Dépêche, siklus defrost normalnya hanya berjalan sekitar dua jam per hari. Lalu peretas mengubahnya menjadi siklus paksa terus-menerus dengan target 50 derajat Celsius. Selain itu, label harga elektronik (ESL) dan pengiriman ikut terganggu sebagai dampak berantai. SecurityWeek menyebut belum jelas celah persis mana yang dieksploitasi dalam insiden ini. Di sisi lain, Danfoss menyatakan sistem terdampak adalah produk lama tanpa update, dan mengaku sudah lama menyarankan pelanggan memperbarui firmware serta menjalankan sistem di balik firewall.
Dari Prancis ke Eropa, dan ke Ruang Sidang
Jangkauannya melampaui Prancis. Analis Felix Aime dari Sekoia mencatat dampak serupa terjadi di Spanyol, Portugal, Polandia, Jerman, dan Belgia. Di Belanda, NOS melaporkan Albert Heijn, Etos, dan Gall & Gall kehilangan sebagian sistemnya, termasuk ESL yang menampilkan harga promo minggu lalu. Hingga kini, kaitan antar insiden belum dikonfirmasi.
Kejaksaan Paris membuka penyelidikan, sementara otoritas siber Prancis memperingatkan serangan mungkin masih berlangsung dan meminta kulkas disambungkan hanya lewat VPN atau jaringan terlindungi.
Melalui LinkedIn, Presiden Coopérative U Dominique Schelcher menegaskan: “Menyerang peralatan yang sangat penting untuk pengawetan produk segar dan pasokan makanan rakyat Prancis adalah hal yang sangat serius dan belum pernah terjadi sebelumnya. Ini tidak dapat diterima.” (CNBC) Kalimat itu menempatkan insiden pada ranah sabotase pasokan pangan, bukan kejahatan data.
Komisaris UE untuk Pertanian Christophe Hansen menutup dengan istilah yang lebih tegas di X: weaponization of food sudah jadi kenyataan. Seiring serangan siber makin sering memakai AI untuk memperbesar skala dan kecepatan, insiden Prancis masuk ke konteks yang sama dengan kasus AI lepas kendali dari pengawasan OpenAI beberapa bulan lalu.
Keamanan IoT Bukan Lagi Urusan Gadget Mahal
Insiden hacker kulkas supermarket mengingatkan keamanan IoT berdiri di atas tiga hal membosankan: firmware diupdate, interface manajemen tidak diekspos publik, dan perangkat end-of-life segera diganti. Angka 2.765 controller terekspos dari riset Team82 menunjukkan exposed device bukan kasus langka.
Paralelnya ada di rumah. Kulkas pintar, kamera keamanan, router, dan asisten suara beroperasi dengan pola yang sama: selalu terhubung, punya antarmuka remote, dan sering ditinggal begitu saja. Bedanya, yang dipertaruhkan bukan stok makanan, melainkan data penghuni. Praktik dasarnya sama: update otomatis aktif, password default diganti, remote access tak perlu dimatikan, dan dukungan keamanan dicek.
Tanya Jawab
Hacker kulkas supermarket membobol controller sistem pendingin di ratusan supermarket Prancis pada malam 11-12 Oktober 2026, lalu memaksa suhu kulkas naik hingga 50 derajat Celsius selama enam jam. Sekitar 700 dari 10.000 gerai terdampak.
Laporan awal menyebut sekitar €300.000, Les Mousquetaires menaksir beberapa juta euro untuk gerainya, dan CEO Intermarché menyebut puluhan juta euro untuk skala nasional dalam sehari.
Controller Danfoss yang terekspos internet dieksploitasi lewat firmware usangnya: siklus defrost normal dua jam per hari dipaksa berjalan terus-menerus sampai 50 derajat Celsius.
Kulkas pintar di rumah bisa menghadapi teknik peretasan yang sama, dengan dampak jauh lebih kecil. Perangkat yang selalu online tanpa update punya celah serupa, hanya skalanya berbeda dari supermarket ke rumah tangga. Keamanan IoT bergantung pada kebiasaan update dan konfigurasi, bukan merek perangkat.
Kejaksaan Paris menjalankan penyelidikan, dan otoritas siber mengeluarkan advisory CERTFR-2026-ALE-012 dengan peringatan serangan mungkin masih berlangsung.
Yang Perlu Diwaspadai Setelah Insiden Prancis
Serangan ini memindahkan ancaman siber dari ruang data ke rak makanan. Pelajarannya bukan soal keganasan peretas, melainkan soal perangkat yang dibiarkan terekspos dan usang terlalu lama. Celahnya dipublikasikan Agustus, patch-nya tersedia sejak saat itu, dan serangan tetap terjadi dua bulan kemudian. Jeda itu yang menentukan. Sebelum membeli perangkat pintar berikutnya, layak memeriksa riwayat update dan kebijakan dukungan vendornya. Satu firmware yang tidak pernah diperbarui cukup untuk mengubah perangkat pelindung menjadi celah.
Baca Juga
- Smart Glasses dan AI: Privasi Pengguna yang Kian Diuji (relasi perangkat pintar yang selalu terhubung dengan data pengguna)
- AI dalam Kehidupan Sehari-hari (peta perangkat dan layanan AI yang sudah masuk rutinitas harian)